Главное
- Copilot изучает связанные файлы, меняет код и повторно запускает CodeQL.
- Одним запросом можно поручить исправление до 25 предупреждений.
- После проверки Copilot открывает черновик запроса с изменённым кодом.
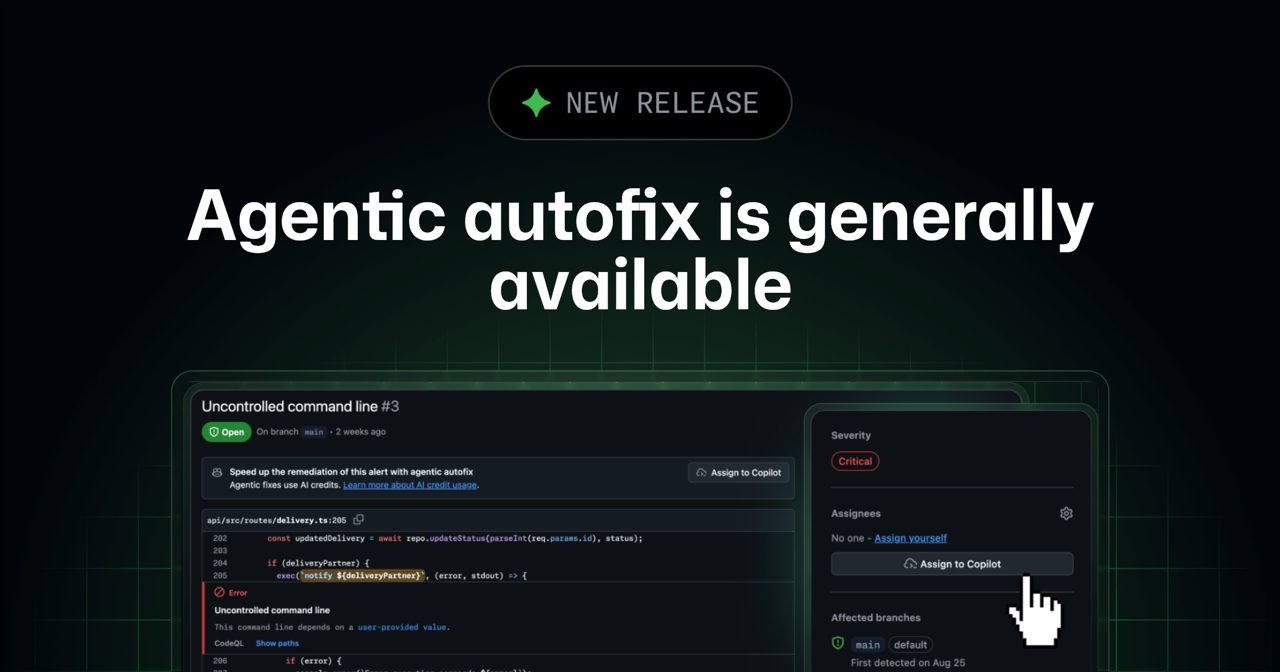
Функция поручает Copilot исправлять предупреждения проверки кода.
GitHub описывает функцию как работу от изучения файлов до проверки исправления. Она работает с предупреждениями в основной ветке хранилища кода.
Как Copilot готовит исправление
После назначения предупреждения Copilot изучает связанные файлы во всём проекте, сообщает GitHub. Затем сервис создаёт исправление и повторно запускает CodeQL. Эта система GitHub проверяет код и подтверждает закрытие предупреждения.
Если проверка не пройдена, Copilot меняет решение и запускает CodeQL снова. После успешной проверки сервис открывает черновик запроса на слияние кода. GitHub указывает в нём описание исправления, причину закрытия предупреждения и шаги проверки.
Разработчик может запросить дополнительные изменения через комментарий, сообщает GitHub. Другой способ доступен в разделе Agents, где показаны задачи Copilot.
Документация GitHub требует проверить и испытать изменения перед добавлением. CodeQL не подтверждает исправления для некоторых расширенных проверок и сторонних инструментов.
Какие предупреждения можно передать
Copilot можно назначить на предупреждение в основной ветке хранилища, сообщает GitHub. Предупреждения только из других веток передать функции нельзя. Это ограничение действует и для предупреждений, найденных только в запросах на слияние.
В списке безопасности можно выбрать до 25 предупреждений, сообщает GitHub. Copilot подготовит для них один запрос с исправлениями. Каждый запуск создаёт отдельную рабочую сессию сервиса.
Кому доступна функция
Agentic autofix доступен клиентам GitHub Code Security и GitHub Advanced Security. GitHub предоставляет функцию через корпоративный облачный сервис GitHub Enterprise Cloud.
Сначала администратор компании должен разрешить функцию политикой безопасности, сообщает GitHub. Затем администратор организации или хранилища включает её в настройках Code Security. Для доступа нужен настроенный способ оплаты Copilot.
Работа расходует Code Security AI Credits и минуты GitHub Actions, сообщает GitHub. Кредиты учитывают использование функции. Расход отображается в корпоративных настройках оплаты.
GitHub открыла предварительный доступ к функции 10 июля 2026 года. Тогда компания указывала обычный срок исправления от 2 до 4 минут. Страница GitHub Roadmap относит общий доступ к платным сервисам защиты кода.