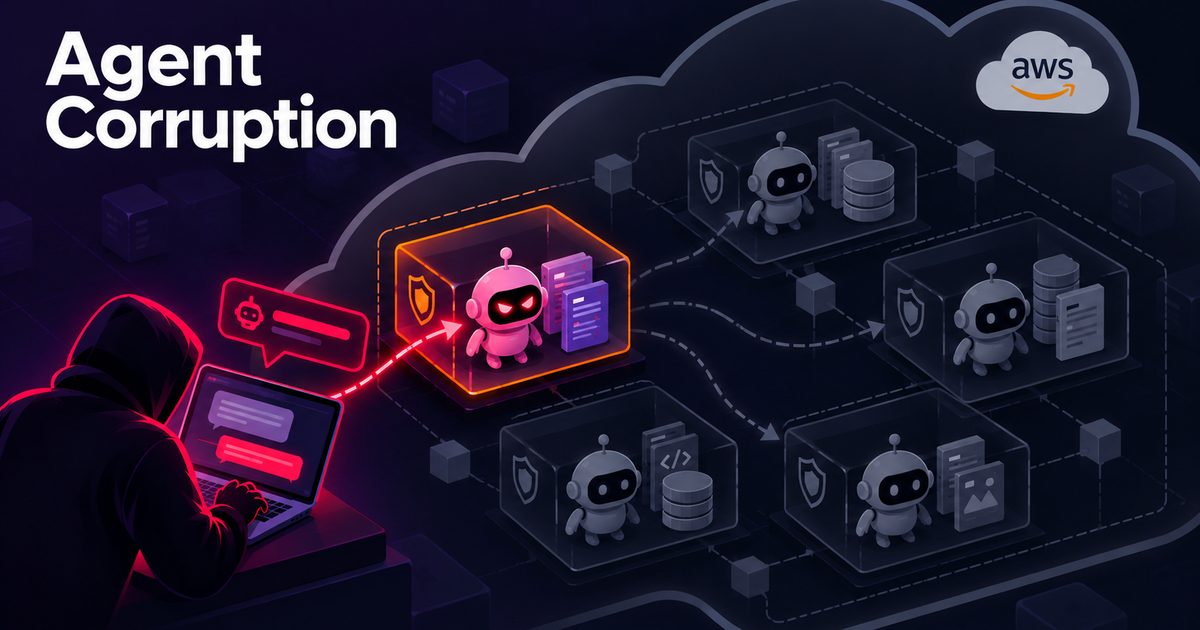
Zenity Labs описала цепочку уязвимостей AgentCorruption в Amazon Bedrock AgentCore, при которой простой prompt одному открытому агенту давал доступ к другим агентам в том же AWS account and region. Исследователи получили через IMDS на 169.254.169.254 временные STS credentials роли агента, затем использовали AWS API без дальнейшего взаимодействия с агентом.
Также они читали user-data, instance tags и URI образа в Elastic Container Registry. Zenity Labs передала findings в AWS, а AWS security team исправила описанные issues.