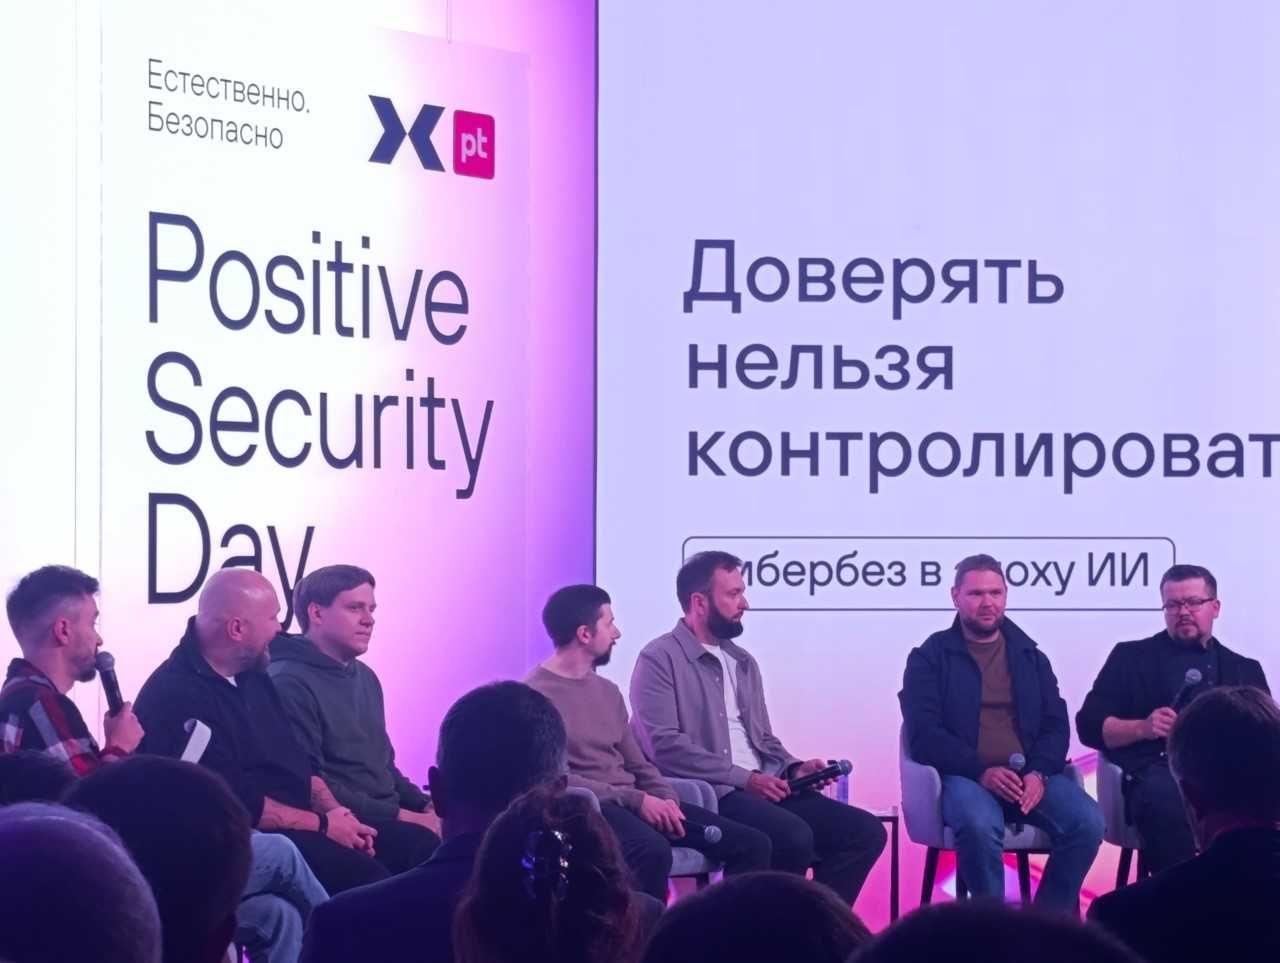
Участники Positive Security Day 2026 связали более активное использование ИИ с изменением рисков для компаний, следует из материала ComNews. По их оценкам, ИИ помогает быстрее создавать продукты, но одновременно увеличивает число ошибок и уязвимостей.
Главное
- Команда Positive Technologies за три дня создала рабочий прототип силами сотрудников без профильного опыта программирования.
- Компания наблюдает изменяемый вредоносный код, который средства защиты могут считать безопасным.
- Для реакции на атаки бизнесу, по оценке экспертов, нужна автоматизация с временем ответа около 30-60 минут.
ИИ ускоряет разработку и меняет характер ошибок
Директор по продуктам AppSec и WAF Positive Technologies Антон Жабаленко заявил, что ИИ способен создавать крупные части программных продуктов. По его словам, модели в среднем ошибаются реже обычного разработчика.
При этом роли сотрудников становятся менее четкими. Директор по продуктам для рабочих станций и серверов Сергей Лебедев рассказал о росте ошибок на стыке ответственности разработчиков и сотрудников, отвечающих за продукт.
Директор по продуктам Роман Родякин привел пример своей команды. Сотрудники без профильного опыта программирования собрали рабочий прототип за три дня. Вместе со скоростью разработки растут число ошибок и площадь потенциальных уязвимостей.
Управляющий директор Дмитрий Серебряников отметил изменение характера проблем. Простых уязвимостей становится меньше, однако растет число ошибок в логике работы сервисов и на стыке их частей.
В качестве примера он назвал механизм восстановления доступа. Из-за ошибки система не сверяла почту для восстановления с почтой аккаунта. Через эту уязвимость злоумышленники получили доступ к десяткам тысяч аккаунтов.
Атаки становятся быстрее, защите нужна автоматизация
Управляющий директор Алексей Новиков заявил, что злоумышленнику достаточно найти одну брешь. Защитной команде приходится закрывать все возможные пути атаки.
По его словам, ИИ делает атаки быстрее, дешевле и массовее. Эксперт назвал скорость реакции ключевым параметром для бизнеса. Автоматический ответ за 30-60 минут он сравнил с риском простоя на несколько недель.
Дмитрий Серебряников также рассказал об изменяемом вредоносном коде. Злоумышленники проверяют его через специальные системы и получают файлы, которые защитные средства могут считать чистыми. Компания уже видит такие образцы в данных своих клиентов.
Сергей Лебедев сообщил, что большие языковые модели применяются и при разборе инцидентов. Это ускоряет работу, однако выводы ИИ нужно проверять.
Человек остается контролером систем защиты
Роман Родякин рассказал, что специалисты центров мониторинга все чаще управляют помощниками на базе ИИ и проверяют их работу. Автоматизация, по его словам, не снимает ответственность с человека.
Сергей Лебедев привел случай, когда сотрудник проигнорировал предупреждение ИИ и отправил токен доступа. Сотрудник объяснил это желанием быстрее выполнить задачу.
Алексей Новиков ожидает переход к модели, при которой защитная система действует самостоятельно. Человек наблюдает за ее работой и при необходимости вмешивается после запуска действий.
«Злоумышленнику достаточно одной бреши, а защитнику нужно закрыть все возможные векторы», сказал Алексей Новиков.
Среди практических мер Лебедев назвал учет всех цифровых активов, обновление инфраструктуры и контроль доступа. Он также рекомендовал оценивать использование ИИ и применять его для обнаружения угроз и реагирования.
Ранее участники дискуссии указали на ограничения старых систем. Серебряников привел Windows 7 как пример платформы, которую уже невозможно надежно защитить.